
Gobierno y uso responsable de IA
¿Cómo debe utilizarse la IA en la empresa?
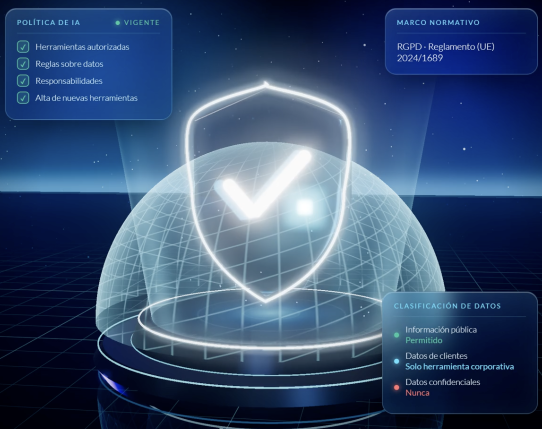
El gobierno de la IA fija por escrito qué herramientas se pueden usar, con qué información y quién decide. Se concreta en una política corporativa de IA, una lista de herramientas autorizadas y un procedimiento para aprobar las nuevas, alineados con el Reglamento Europeo de IA y el RGPD.



¿Qué incluye el diagnóstico de la IA Segura 360 en tu empresa?
Conoce todos los pasos que implementamos en ADATIO Sistemas para la integración segura de la IA en tu empresa.
Política corporativa de IA
Documento que establece para qué se puede usar la IA en la empresa, con qué límites y qué ocurre si se incumple.
Herramientas autorizadas
Lista de herramientas aprobadas, con el uso permitido para cada una y el tipo de cuenta (corporativa, no personal).
Reglas sobre información y datos
Qué información no puede introducirse nunca en una herramienta de IA, cuál solo en herramientas corporativas y cuál puede usarse libremente.
Procedimiento para autorizar nuevas herramientas
Cómo se solicita una herramienta nueva, cómo se evalúan sus riesgos, quién la aprueba y cómo se añade al registro.
Responsabilidades
Quién aprueba, quién supervisa y quién responde ante un incidente relacionado con la IA.
Gestión de riesgos
Criterios para valorar los riesgos de cada herramienta y cada uso, y medidas para reducirlos.
Normativa aplicable
Obligaciones de la empresa como usuaria de IA según el Reglamento (UE) 2024/1689, el RGPD y la LOPDGDD.
Empieza hoy el diagnóstico de la IA Segura 360 en tu empresa.
En ADATIO Sistemas proporcionamos asesoramiento personalizado para tu empresa.
De las reglas a los controles
La política se escribe sobre las herramientas y usos reales que ha encontrado el diagnóstico, no sobre un modelo genérico.
Cada herramienta detectada se autoriza, se sustituye por una alternativa corporativa o se retira.
En Microsoft 365 se puede impedir que los usuarios autoricen por su cuenta aplicaciones de terceros, de modo que solo el administrador apruebe las nuevas.
Conoce un caso real de empresa que aún no había implementado IA Segura 360 en su empresa
En una pyme cliente, Microsoft Entra no tenía registrado ningún servicio de IA entre sus 32 aplicaciones. El inventario de los equipos encontró ChatGPT, Claude, DeepL y Copilot de consumo instalados. Una revisión que solo hubiese mirado Microsoft 365 habría concluido que esa empresa no tenía shadow AI.