
Implantación y seguridad de IA
¿Cómo implantamos la IA de forma segura?
Implantamos Copilot, agentes y automatizaciones sobre Microsoft 365 con la seguridad configurada antes de dar acceso: permisos revisados, datos sensibles protegidos y el uso de IA controlado. Copilot solo ve lo que cada usuario ya puede ver, así que el primer paso es ordenar esos permisos.

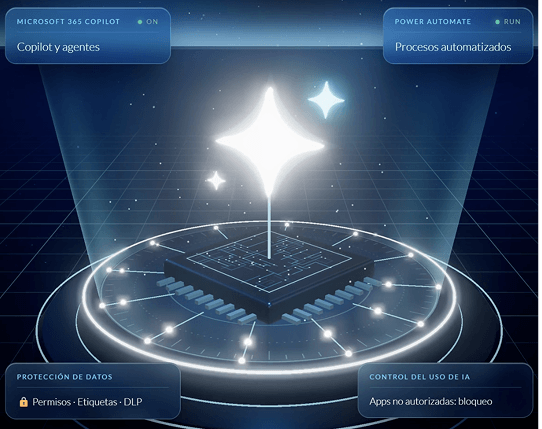


¿Qué incluye el diagnóstico de la IA Segura 360 en tu empresa?
Conoce todos los pasos que implementamos en ADATIO Sistemas para la integración segura de la IA en tu empresa.
Copilot y agentes
Despliegue de Microsoft 365 Copilot y creación de agentes para tareas concretas de la empresa, con pruebas piloto antes de extenderlos.
Automatización de procesos
Flujos con Power Automate que conectan correo, documentos, formularios y aplicaciones de gestión, con o sin IA generativa.
Seguridad y protección de datos
Revisión de permisos en SharePoint, OneDrive y Teams, enlaces compartidos y, cuando la licencia lo permite, etiquetas de confidencialidad y prevención de pérdida de datos.
Control del uso de IA
Restricción de las aplicaciones que los usuarios pueden autorizar, y filtrado de servicios de IA no autorizados desde el firewall y el endpoint.
Empieza hoy el diagnóstico de la IA Segura 360 en tu empresa.
En ADATIO Sistemas proporcionamos asesoramiento personalizado para tu empresa.
La IA Segura 360 se apoya en nuestros servicios de seguridad para empresas
La implantación de IA reutiliza los servicios de Seguridad IT y Productividad de ADATIO Sistemas.